對方傳來一個檔案,說是帳戶處理工具。你點下載,Chrome卻顯示警告,對方接著催:「那只是誤判,關掉防護就能開。」先不要為了完成對方的要求而關閉保護。 下載警告是在提醒你檢查檔案或傳送方式,不是請你找一條捷徑把它消掉。
本文以Chrome官方說明為範圍,整理如何讀警告、留下哪些線索,以及為什麼「檔案下載了」和「程式執行了」必須分開。它不提供繞過偵測的操作。
警告文字不同,指向的問題也不同
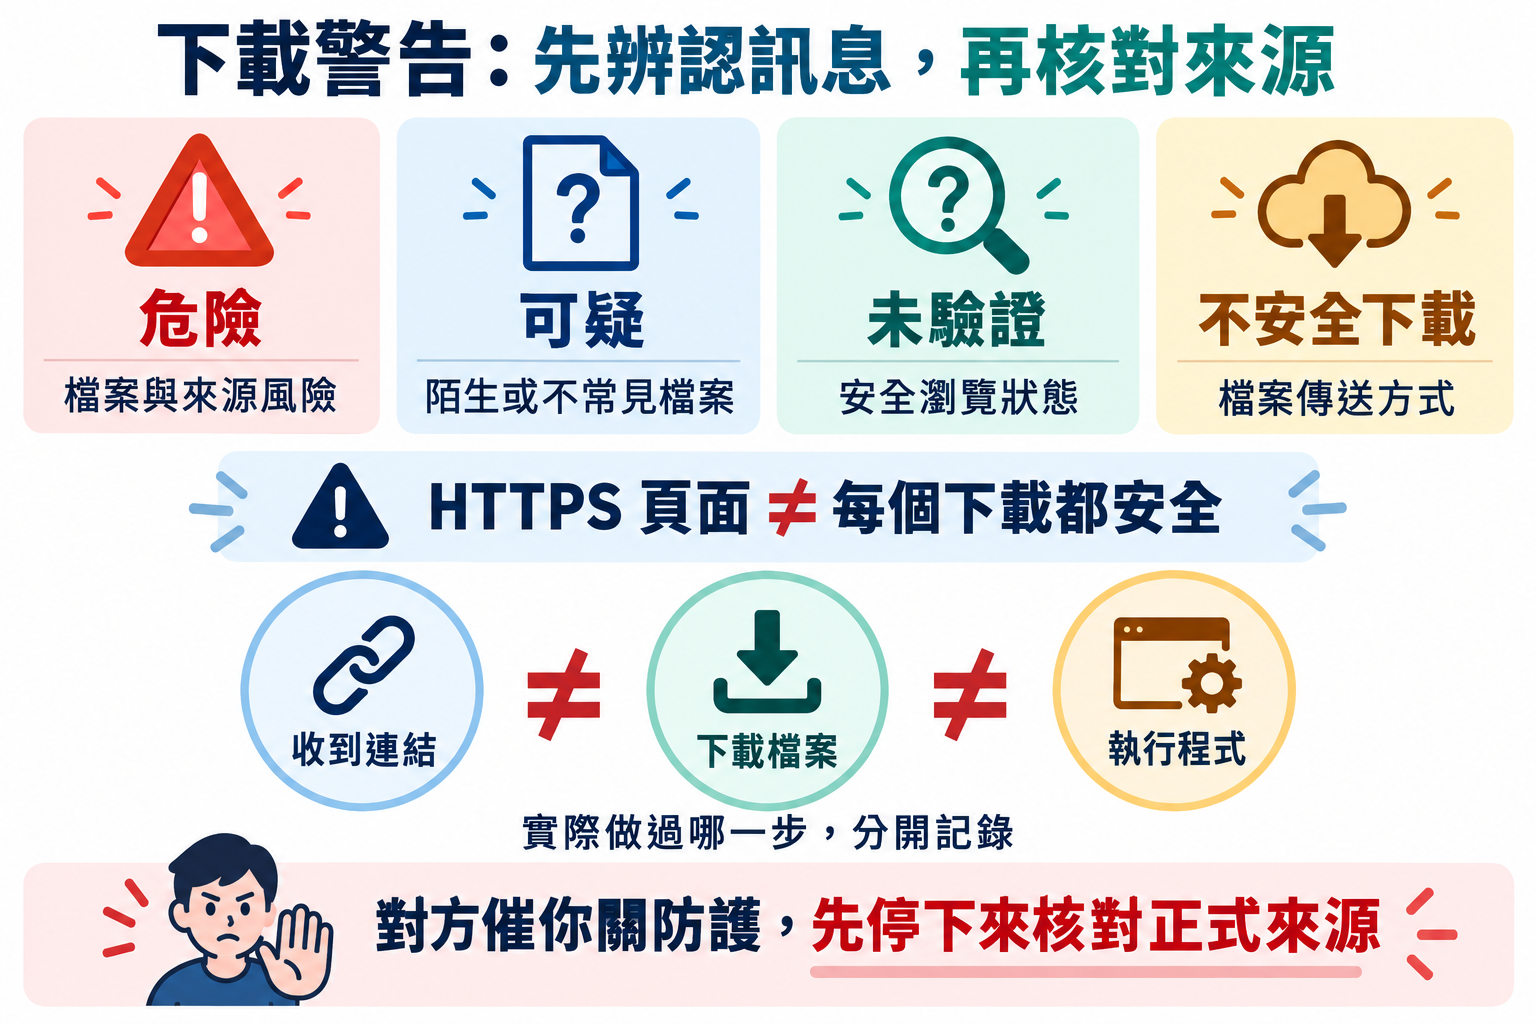
Google官方下載警告說明列出危險、可疑、未驗證與不安全等原因,涉及惡意軟體、陌生檔案、關閉安全瀏覽時的下載,或傳送連線的安全性。
這些文字不能全部翻成「一定有病毒」,也不能全部當成「只是瀏覽器太敏感」。先保留原始訊息,才知道你實際要查哪個問題。
| 警告涉及的方向 | 要先釐清什麼 | 不要直接推論 |
|---|---|---|
| 危險或惡意軟體 | 檔案與來源風險 | 改個檔名就安全 |
| 可疑或不常見檔案 | 為何需要此檔案、正式來源在哪裡 | 不常見必然等於惡意或安全 |
| 未驗證 | 目前安全瀏覽狀態與正式說明 | 沒驗到就等於沒問題 |
| 不安全下載 | 檔案傳送方式 | 開始下載的頁面有HTTPS就全部安全 |
你向正式支援求助時,貼出警告的完整文字,會比只說「它不讓我下載」更有幫助。但截圖仍要避開可用的登入資料或私人檔案內容。
正式頁面看起來正常,也不替每個檔案背書
有時你看到的是熟悉頁面,但檔案由不同來源提供;有時連結經過轉傳,已經不知道原本是誰放的。頁面外觀、檔案名稱和對方口頭保證,都不是同一種證據。
自製情境:有人提供「帳戶修復.zip」,名稱很像服務工具,卻說不清楚正式說明頁在哪裡。你需要確認的是檔案是否必要、發行者是誰、正式入口是否有相同工具,不是把壓縮檔改名成另一種副檔名。
同樣地,帶密碼的壓縮檔不因為需要密碼就比較可信。保護檔案內容和驗證檔案安全,是兩個不同用途;別把「別人沒密碼打不開」理解成「裡面不會有問題」。
催你停用保護,是停止配合的訊號
Google說明提醒,攻擊者可能要求使用者忽略或關閉警告,以避開偵測。遇到這種要求,先結束那個操作,從自己確認的正式入口重新查證。
若服務真的需要某個工具,應該能提供可核對的名稱、用途和正式下載說明。你不用先讓陌生程式取得裝置存取權,才有資格詢問這些資訊。
也不要讓對方遠端替你把保護關掉。對方說「只要一分鐘」沒有縮小你實際交出的權限;越是催促你不要看提示,就越應該把畫面和時間留下來。
收到、下載、解壓縮、執行,要各自記錄
發現不對勁時,先把自己真正做過的步驟寫清楚。只收到連結,不等於已下載;檔案進入下載清單,不等於程式已經執行;你輸入過帳戶資料,則又是另一項事件。
這樣記錄不是文字遊戲。正式支援需要知道實際動作,才能評估後續範圍。若你還沒執行,就先別開檔「確認看看」;若已經開啟或授權,就不要因為刪掉下載紀錄而以為執行過的動作一併還原。
也別為了取得更多證據,重新下載或重跑同一個可疑檔案。現有警告文字、來源網址、檔案名稱與時間,先保存就好;需要進一步分析時,走可信任的裝置安全支援流程。
安全掃描有範圍,不替檔案用途作保
官方提供的檢查方式可能隨保護層級與版本不同。無論畫面如何顯示,都不要把「這次沒有找到惡意軟體」擴大成「發行者可信、工具必要、對方要求合理」。那些仍然是不同問題。
現在可以先做一件事:把那份檔案的來源、用途與完整警告寫在同一張紀錄上。如果對方唯一的解釋是「先關防護再說」,就停在這裡,回到正式管道核對。不要讓下載成功變成唯一目標。
資料來源與適用範圍
官方來源已於相應段落附連結;例子為自製資訊識讀,不是實際帳戶、交易或遊戲紀錄。各服務與變體請以正式說明核對。