你打開錢包,看到一筆沒印象的零元紀錄。地址開頭和結尾看起來很熟,直覺以為是以前用過的收款人。這時先停一下:交易紀錄裡出現過,不等於地址經過你確認。 有些詐騙正是利用縮短顯示,讓假地址混進紀錄,再等你下次複製錯。
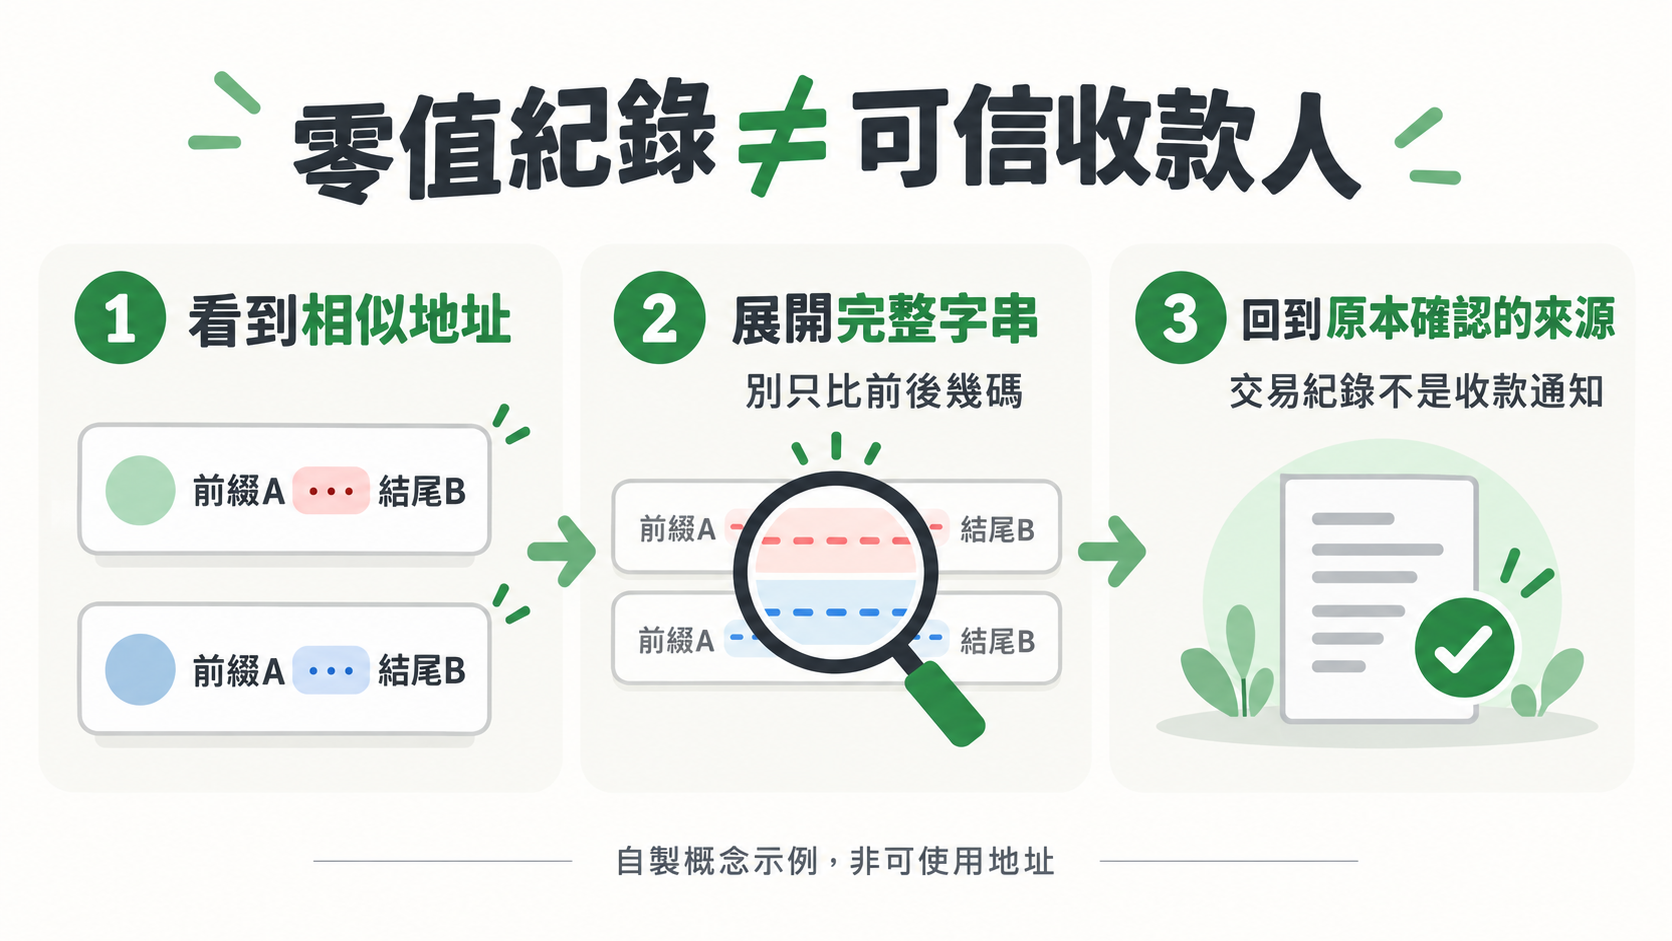
這篇要處理的,是「我該不該相信紀錄裡這個地址」。它和代幣合約真假、帳戶限制是不同問題,也不是看到陌生紀錄就能判定整個錢包已被盜。
相似的是畫面,不一定是完整地址
手機畫面常只放得下地址前後幾個字元,中間用省略號收起來。省略的是顯示空間,可不是收款判斷所需的資訊。
例如,畫面上兩筆都顯示成「前綴A……結尾B」,你只能知道這兩端看起來相同,無法因此推論中間也相同。這是自製的顯示示例,並不是可使用的鏈上地址。展開後若中間不同,就是不同的一串地址;不能用「大致一樣」替它過關。
MetaMask 官方說明指出,地址投毒會用與既有地址相似的地址送來極小額或零值紀錄,企圖讓人日後從歷史紀錄複製錯誤目的地。它提醒使用者核對完整目的地,尤其不要只看兩端。
多了一筆紀錄,不代表你批准過它
最容易混淆的地方是:「既然在我的錢包裡,應該就是我做過的吧?」先分開看兩件事:別人向公開地址送來紀錄,和你授權自己的資產移出,不是同一個動作。
假設你昨天確認過收款資訊,今天卻多了一筆陌生零值紀錄。你不能靠這一筆證明昨天的交易被改寫,也不能把新紀錄當成收款人正式通知。先記下看到的是哪條網路、哪筆交易、哪個方向,保留原始紀錄,別急著替它取一個可信的聯絡人名稱。
反過來說,若你發現的是自己資產確實移出,而且不是本人操作,就不能只用「應該是零元騷擾」帶過。那是另一個需要檢查帳戶或錢包安全的問題。兩種情況的處理範圍不同,先辨明你真正看到的現象。
要找原收款地址,回到原本確認的來源
你原本要找的是某個收款人,卻從最近一筆紀錄抄地址,等於把「最新出現」當成「原本確認」。這個捷徑很方便,也正是容易出錯的地方。
可以把核對寫成一張小表,讓自己看清楚依據:
| 當下看到的資訊 | 能回答什麼 | 仍不能證明什麼 |
|---|---|---|
| 縮短地址前後相同 | 兩端字元相似 | 完整目的地相同 |
| 歷史裡有零值紀錄 | 紀錄中有這筆事件 | 你曾確認該收款人 |
| 原本確認的完整收款資訊 | 提供待核對的完整字串 | 資訊永遠不會變更 |
| 錢包跳出陌生地址提醒 | 需要再核對 | 地址必然惡意或必然安全 |
核對時回到原本確認的正式來源,再比完整地址、網路與資產。若收款資訊本來就會更新,也不能沿用舊截圖推定今天仍有效。找不到可信原始資訊時,保留疑問,比拿相似地址猜答案好。
把「看起來熟」改成有依據的確認
有些錢包會對相似或首次使用的目的地提出提醒。提醒是多一個檢查點,不是替所有地址提供安全保證;沒有跳警告,也不能免掉核對。
你也可以檢查自己過去保存地址的習慣:聯絡人名稱是不是自己確認後才加的?備註是否記得清楚網路與來源?截圖是否只有省略後的地址?如果資料不足,先把那筆標成「待確認」,別為了整理畫面而補上一個肯定的身分。
現在可以做的事: 找出你準備引用的那筆地址,先問自己「它來自正式收款資訊,還是只是最近的交易紀錄?」只要答案不確定,就先停止沿用,回到原來源核對。這一步的目的,是避免把陌生紀錄誤認成既有信任。
資料來源與適用範圍
官方來源已於相應段落附連結;例子為自製資訊識讀,不是實際帳戶、交易或遊戲紀錄。各服務與變體請以正式說明核對。